Программы для анализа исполняемых файлов
Перед атакой на любую навесную защиту полезно узнать какой упаковщик или протектор был использован. С опытом вы сможете определять на глаз большинство протекторов, но для более точной проверки используются анализаторы исполняемых файлов. Кроме информации об упаковщике или протекторе они также предоставляют много других полезных данных: каким компилятором был создан файл, размеры и названия секций, коэффициент сжатия, точку входа и дизассемблированный фрагмента кода на ней, и др. В разных программах список возможностей может различаться.
Скриншот программы PEiD
PEiD, последняя версия 0.95 от ноября 2008 года. Самый популярный анализатор исполняемых файлов. Анализ производится по внутренней и внешней базе сигнатур, есть несколько уровней сканирования от быстрого до глубокого, можно обрабатывать целые каталоги. Функционал легко расширяется внешними плагинами, сигнатуры хранятся в отдельном текстовом файле, так что вы легко можете добавлять туда свои собственные. Для работы с базой сигнатур написана специальная программа PEiDSO. Разработчикам плагинов в комплекте прилагается SDK с примерами на разных языках программирования и описанием API. Скачать PEiD можно с офсайта, но в этом случае нужный набор плагинов и сигнатур вам придется собирать самим. Поэтому я выкладываю тут свою сборку, которой сам пользуюсь. На глобальность она не претендует, так что и критика тоже не принимается.
PEiD.0.95.rar (2,485,308 bytes)
Скриншот программы Detect it Easy
Detect it Easy (DiE), отечественная разработка, последняя версия 0.64 от мая 2007 года. Похожа на PEiD, но основной упор делается на собственные эвристические анализаторы, а уже потом на сигнатурный анализ. Также программа предоставляет некоторые полезные функции: просмотр импорта, секций, просмотр файла в hex-режиме, дизассемблер, просмотр основных характеристик PE, получение хеша MD5 и CRC-32. Функционал расширяется при помощи плагинов. Скачать DiE можно с офсайта.
Detect it Easy 0.65
DiE.0.65.zip (1,109,413 bytes)
Скриншот программы ExeInfo PE
ExeInfo PE также очень похожа на PEiD, последняя версия 0.0.3.3 от апреля 2013 года. Сигнатуры встроенные (470 штук) и не расширяются. В программе есть интересная функция: если протектор определен, то она дает информацию, при помощи какого инструмента его можно попытаться распаковать. Для новичков эта информация будет очень полезна. Также из полезных инструментов есть риппер архивов из SFX-модулей, поиск текстовых строк, обращений к реестру, корректировка OEP и другие. Скачать можно с офсайта. Также с офсайта можно скачать плагин-переходник для PEiD и DiE, который позволяет выполнять сканирование файлов через ExeInfo PE. Утилита вполне имеет место быть в списке рабочих инструментов.
ExeInfo PE 0.0.5.0
ExeInfo.PE.0.0.5.0.zip (2,731,539 bytes)
Скриншот программы ExeScan
ExeScan бывшая когда-то приватной утилита от крякерской команды SnD. Работает со своим форматом внешних сигнатур и своим же форматом плагинов. Видимо из-за такой всесторонней закрытости этот анализатор не получил широкого признания, хотя задумка очень хорошая.
ExeScan 1.05.03.2004
ExeScan.1.05.03.2004.zip (85,492 bytes)
Скриншот программы PE-Scan
Pe-Scan от snyper, последняя версия 3.31, офсайт прекратил свое существование. При минимальном размере программа обладает большими возможностями. Это эвристический и сигнатурный анализатор исполняемых файлов, распаковщик некоторых пакеров, динамический поиск OEP. Кроме перечисленных инструментов в Pe-Scan есть уникальный вероятностный анализатор для незнакомых упаковщиков и шифровщиков файлов (кнопка adv.scan). Он показывает в процентном отношении на какой из известных ему упаковщиков похож исследуемый неизвестный. Помогает определять обычные пакеры типа UPX, обработанные различными скрэмблерами и модификаторами.
PE-Scan 3.31
PE-Scan.3.31.zip (70,386 bytes)
Скриншот программы Stud_PE
Stud_PE, последняя версия 2.4.0.1 от апреля 2008 года. Очень неплохая программа, кроме анализа чем упакован файл, показывает еще много другой полезной информации: секции, ресурсы, таблицы импорта и экспорта, DOS-заголовок. Встроеный в Stud_PE HEX-редактор подсвечивает выбранные поля заголовка файла, что бывает очень удобно при анализе его структуры. Также есть менеджер процессов со встроенным дампером. Функционал расширяется при помощи плагинов, причем подходят плагины от PEiD. Описание API и SDK для разработчиков прилагается в комплекте. Скачать Stud_PE можно с офсайта.
Скриншот программы File Format Identifier
File Format Identifier очень удачная разработка китайской антивирусной компании SUCOP, последняя версия 1.4 от 2008 года. Анализатор работает по внешним сигнатурам в формате PEiD, но главную ценность представляет встроенный статичный распаковщик простых пакеров. Распаковщик работает по технологии виртуальной машины, то есть реально никакой код не выполняется, что особенно важно при исследовании вредоносных программ. Также из полезных инструментов в программе есть реконструктор импорта, ребилдер исполняемых файлов, offset калькулятор и извлечение оверлеев. Если разберетесь с китайским, то можете скачать с офсайта, но рекомендую взять мою сборку из прикрепленного файла. В ней убрано все лишнее, движок распаковщика заменен на коммерческий с улучшенными функциями, добавлена внешняя база сигнатур. File Format Identifier рекомендуется всегда иметь под рукой.
File Format Identifier 1.4
File.Format.Identifier.1.4.zip (1,384,289 bytes)
Скриншот программы Protection ID
Protection ID, последняя версия 0.6.1.6 от января 2009 года. Неплохая программа, используемая в основном для анализа защищенных CD/DVD дисков. Кроме этого определяет около 350 упаковщиков, донглов, инсталляторов исполняемых файлов. Не требует для работы дополнительных файлов, но при этом нет возможности добавлять свои сигнатуры. В последних версиях замечена нехорошая тенденция автора заталкивать в утилиту кучу ненужного барахла, типа индикатора загрузки системы, менеджера процессов, оптимизатора памяти и прочих излишеств. Скачать можно с офсайта.
Protection ID 0.6.7.0
Protection.ID.0.6.7.0.zip (825,839 bytes)
Скриншот программы RDG Packer Detector
RDG Packer Detector, последняя версия 0.7.3 от 2014 года. Хорошая задумка, но чудовищная реализация, еще один пример разработчикам во что НЕ надо превращать свои программы. Если разберетесь в уродливом интерфейсе, то в придачу к анализатору получите еще несколько инструментов типа OEP Detector, Cryptographic Analyzer, которые у меня так нормально и не заработали. Скачать можно с офсайта, но больше для коллекции, постоянно использовать это убожество нереально.
Скриншот программы FastScanner
FastScanner от крякерской команды AT4RE, последняя версия 3.0 beta от октября 2009 года. Сканер работает с сигнатурами от PEiD, поддерживает плагины. Красивый интерфейс, но результат проверки файлов часто бывает ошибочным. Из полезных функций есть неплохой редактор PE-файлов в виде плагина. Скачать можно с офсайта.

Скриншот программы Bit Detector
Bit Detector новая разработка, также от арабской крякерской команды Under SEH Team, последняя публичная версия 2.8.5.6 от июня 2012 года. Кроме функции определения компилятора и упаковщика несет на борту несколько полезных и не очень инструментов.
Bit Detector 2.8.5.6
Bit.Detector.2.8.5.6.zip (266,397 bytes)
Скриншот программы MiTeC EXE Explorer
MiTeC EXE Explorer небольшой бесплатный просмотрщик структуры исполняемых файлов. Показывает информацию из заголовка файла, таблицу импорта и экспорта, TLS, версию файла, формы Delphi, дерево ресурсов с возможностью просмотреть картинки и диалоги в удобном виде и сохранить их на диск, а также есть удобная функция поиска в файле текстовых строк. Скачать MiTeC EXE Explorer версии 1.2 можно с офсайта.
MiTeC EXE Explorer 1.4
MiTeC.EXE.Explorer.1.4.zip (1,201,910 bytes)
Скриншот программы The Ultimate Hellspawns EXE Analyzer
The Ultimate Hellspawns EXE Analyzer прототип анализатора DiE. Пригодится скорее для коллекции, чем для практического применения, потому что сильно устарел. Показывает основные характеристики EXE-файла, эвристически определяет некоторые упаковщики и протекторы.
The Ultimate Hellspawns EXE Analyzer 0.6
The.Ultimate.Hellspawns.EXE.Analyzer.0.6.zip (230,888 bytes)
Скриншот программы file insPEctor XL
file insPEctor XL от ViPER старинный анализатор 2001 года, с тех пор больше не обновлялся. Эвристически определяет упаковщики и компиляторы исполняемых файлов, показывает основные данные из PE-заголовка, секции, таблицы импорта и экспорта. Кроме анализатора включает несколько полезных инструментов, например, добавление пустой секции в файл или новых функций в импорт, калькулятор RVA to Offset, смена даты и времени файла, перенаправление OEP, менеджер процессов и другие. Поддерживает плагины и многоязычный интерфейс. Пригодится не только для коллекции, но и для практического применения.
file insPEctor XL
file.insPEctor.XL.zip (661,283 bytes)
Скриншот программы SCANiT
SCANiT анализатор файлов от крякерской команды tPORt. Функционал небольшой, сканирует файл по сигнатурам от PE Tools, поддерживает плагины какого-то непонятного формата.
SCANiT 1.85b
SCANiT.1.85b.zip (157,733 bytes)
Скриншот программы PEPirate
PEPirate от kosfiz детектор протекторов, компиляторов, упаковщиков, которыми могут быть запакованы PE-файлы. Написан на ассемблере, может сканировать директории, считать энтропию файла. Часто ошибается, несмотря на заверения о 95-99% точности попадания.
PEPirate 0.51
PEPirate.0.51.zip (82,939 bytes)
Скриншот программы gAPE
gAPE анализатор от крякерской команды TLG. Поддерживает сигнатуры от PE Tools и плагины от PEiD. Из инструментов есть работающий калькулятор энтропии и кривой калькулятор смещений в файле. Пригодится разве что для коллекции.
gAPE 1.01
gAPE.1.01.zip (715,547 bytes)
Скриншот программы PeStudio
PeStudio бесплатная программа для анализа 32- или 64-битных исполняемых файлов. Дает развернутую информацию по совместимости программы с защитными механизмами Windows, такими как DEP и ASLR. Также показывает еще много других полезной информации о файле: использование программой устаревших API-функций, сжатие или обфускация файла, нестандартные данные в секциях, несоответствие контрольной суммы, точка входа за пределами секции кода, наличие цифровой подписи и т.п. Скачать последнюю версию можно с офсайта.
PeStudio 3.45
PeStudio.3.45.zip (329,008 bytes)
Скриншот программы InspectExe
InspectExe добавляет в окно свойств исполняемых файлов дополнительные вкладки для просмотра секций, таблицы импорта, ресурсов, манифеста и других данных. Скачать можно с офсайта.
Скриншот программы DNiD
DNiD 1.0
DNiD.1.0.zip (273,389 bytes)
Скриншот программы A-Ray Scanner
A-Ray Scanner, проект давно не обновлялся, последняя версия 2.0.2.2 от 2005 года. Программа предназначена только для сканирования CD/DVD-дисков и определяет несколько десятков защит дисков от копирования. Также определяет некоторые упаковщики и протекторы исполняемых файлов.
A-Ray Scanner 2.0.2.2
A-Ray.Scanner.2.0.2.2.zip (320,892 bytes)
Скриншот программы Clony XXL
Clony XXL утилита определяющая тип защиты компакт-дисков. Как и предыдущая программа, давно не обновлялась, последняя версия 2.0.1.5 от 2003 года. Определяет защиты: SafeDisc, SecuROM, Discguard, LaserLok, Psx/Lybcrypt, Cactus Data Shield (Audio CDs), Lock Blocks, CD Check, ProtectetCD-VOB, CD-Extra и защиты, основанныю на нестандартном размещении информации на диске. По умолчанию интерфейс на немецком языке, но в настройках переключается на английский.
ClonyXXL 2.0.1.5
ClonyXXL.2.0.1.5.zip (276,879 bytes)
Кроме универсальных анализаторов есть несколько утилит для определенных протекторов. Наиболее полезные из них ASPrINF, VerA, Armadillo Find Protected, Armadillo Informant и Detemida.
Скриншот программы ASPrINF
ASPrINF от nik0g0r из команды TLG, еще одна отечественная разработка, последняя версия 1.6 beta. Небольшая утилита для точного определения версии протектора ASProtect, которым накрыт файл. Используется динамический анализ, а не сигнатурный, поэтому версия определяется безошибочно. Кроме точной версии ASProtect утилита показывает информацию на кого зарегистрирован протектор, так что шароварщики, использующие для своих поделок ломаные варезные протекторы, могут быть легко выведены на чистую воду ?
ASPrINF 1.6 beta
ASPrINF.1.6.beta.zip (24,865 bytes)
Скриншот программы VerA
VerA от PE_Kill это статический определитель версии защиты ASProtect в защищенном исполняемом файле. VerA не использует сигнатуры. Вместо этого он извлекает точную информацию о протекторе, зашитую самим протектором в исполняемый файл для определения версии при отправке отчета об ошибке разработчикам. Анализ производится статически, то есть защищенный файл не запускается и не эмулируется, что позволяет безбоязненно определять версию любого файла, защищенного ASProtect, будь то вирус или деструктивное приложение. Скачать можно с офсайта или отсюда.
VerA 2.0.3
VerA.2.0.3.zip (219,457 bytes)
Скриншот программы Armadillo Find Protected
Armadillo Find Protected от vel, последняя публичная версия 1.9. Эта утилита позволяет определить наличие в файле защиты Armadillo, узнать все опции, с которыми был установлен протектор, а также узнать версию самого протектора. Поддерживаются версии Armadillo до 6.40. Кроме анализа утилита позволяет подменять HWID для защищенных программ (версия 1.8), очищать триальные счетчики (версия 1.9) и делать detach дочернего процесса.
Armadillo Find Protected 1.8
Armadillo.Find.Protected.1.8.zip (32,101 bytes)
Armadillo Find Protected 1.9
Armadillo.Find.Protected.1.9.zip (26,479 bytes)
Armadillo Find Protected 2.0
Armadillo.Find.Protected.2.0.zip (40,230 bytes)
Armadillo Find Protected 2.1
Armadillo.Find.Protected.2.1.zip (78,110 bytes)
Скриншот программы Armadillo Informant
Armadillo Informant от команды ARTeam новый инструмент для статического анализа программ, защищенных протектором Armadillo. Определяет версию протектора, а также другие опции, с которыми был упакован файл. Анализ выполняется без запуска проверяемого приложения, поэтому такой способ наиболее безопасен при анализе вредоносного и подозрительного софта.
Armadillo Informant 0.9.6 beta
Скриншот программы Detemida
Detemida разработка китайских товарищей, последняя версия 1.0.0.5, офсайта нет, новые версии обычно выкладываются на закрытых тематических форумах. Определяет версию и дополнительные опции защиты Themida и WinLicense, а также для старых версий протектора показывает на кого он был зарегистрирован. Эта информация записана в специальный маркер внутри защитного модуля.
Detemida 1.0.0.5
Detemida.1.0.0.5.zip (115,603 bytes)
Скриншот программы RDG Themida-Winlicense Version Finder
RDG Themida-Winlicense Version Finder с традиционным для RDG чудо-интерфейсом также предназначена для определения версии Themida и WinLicense, однако делает это среди уже запущенных процессов. Может куда и сгодится.
RDG Themida-Winlicense Version Finder 1.0
RDG.Themida-Winlicense.Version.Finder.0.1.zip (42,000 bytes)
Скриншот программы EnigmaInfo
EnigmaInfo от команды TSRh инструмент для анализа протектора Enigma. Показывает версию протектора, тип лицензии, дату защиты и водяные знаки, если они использовались.
EnigmaInfo 0.11
Комментарии
Отзывы посетителей сайта о статье
Добавить комментарий
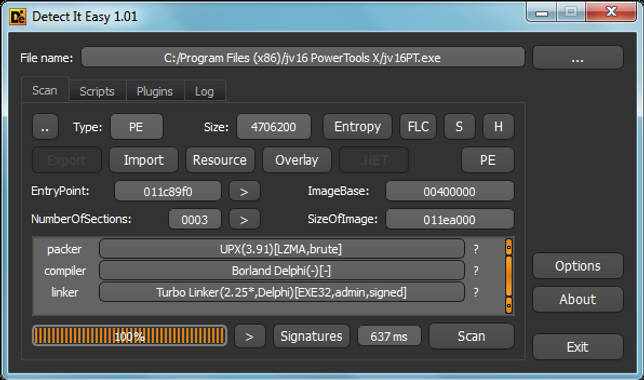
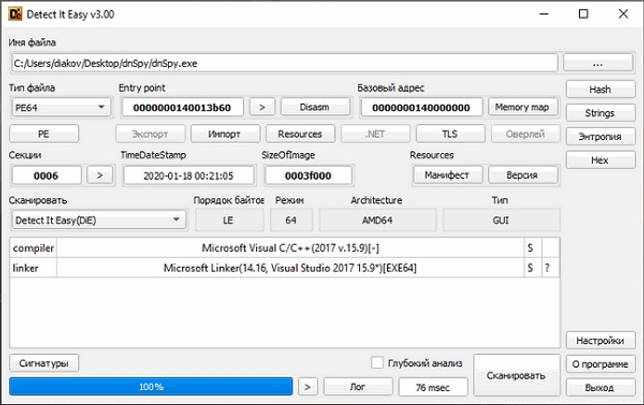
DiE (Detect it Easy) анализатор исполняемых файлов (PE сниффер) от Hellspawn. Предназначен для определения типа упаковщика (протектора) и компилятора ЕХЕ файлов. Определив тип защиты файла, Вы сможете в дальнейшем подобрать инструмент для ее снятия.
Дополнительные функции DiE:
Подсчет энтропии.
Встраивание в контекстное меню проводника.
Листинг секций, импортов и прочей PE-информации.
Просмотр HEX данных.
Встроенный дизассемблер файла.
Просмотр основных характеристик файла.
Определение хеша md5 и контрольной суммы CRC-32.
Поддержка плагинов, в том числе и PEiD.
Наличие SDK для написания сигнатур и скриптов.
Изменения:
Version 1.01:
Fixed some bugs.
Version 1.00:
Fixed some bugs.
Version 0.99:
Fixed some bugs.
Version 0.98:
Fixed some bugs.
Version 0.97:
Fixed some bugs.
Version 0.96:
Fixed some bugs.
Detect It Easy is absolute free for commercial and non-commercial use.
Changelog on Blog / Sources on GitHub / DIE Engine on GitHub
Detect It Easy version: 22 March 2016
Homepage: www.ntinfo.biz
Version: 1.01
Last update: 2016-22-03
OS: Windows XP, 7, 8, 10
Developer: Hellspawn / Hors
Скачать: Plugin for CFF Explorer (32 bits only!) (author exet0l)
Скачать: Detect it Easy v1.01 (win) (for Windows)
| Программы и русификаторы бесплатно,фильмы,музыка, игры.
|
|
| ||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
Скачать